Teprve osobní zkušenost s útokem často donutí vedení jednat
Publikováno v kategorii Efektivní řízení firmy 2. 4. 2022

Publikováno v kategorii Efektivní řízení firmy 2. 4. 2022
Bezmála 250 odborníků na firemní IT přilákal 30. března program konference CIO Agenda 2022 věnovaný kyberbezpečnosti. Jak se vyhnout opravdovému průeru diskutovali odborníci na podiu i v předsálí prostor O2 universa v Praze.

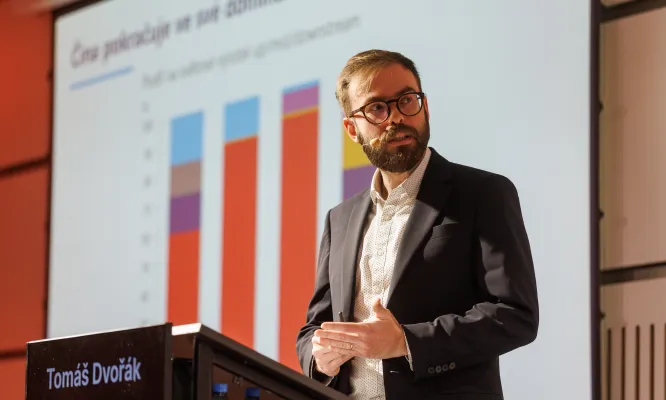
Konferenci otevřel Ondřej Kapr z Policejního prezidia s daty o kybernetické kriminalitě. Upozornil na nárůst útoků a fakt, že k šetření policií se dostane jen hrstka z nich. Alarmující je z jeho pohledu zejména nárůst frekvence útoků. Útočníkovi stačí jen malá informace o oběti a útok je zákeřnější. „Když chce, tak vás dostane,“ varoval. Metody útočníků jsou stále sofistikovanější a v případě vishingu jde o zdatné manipulátory a míra inteligence není u poškozených rozhodující faktor.
Vhled do fungování hackerských gangů poskytli etičtí hackeři Daniel Hejda a Jan Marek ze Cyber Rangers. Většina gangů funguje s klasickou byznysovou strukturou, a to včetně HR oddělení. Jejich zaměstnanci často netuší, že se podílí na páchání trestné činnosti. Jedno z největších rizik pro kyberbezpečnost firem představují samotní zaměstnanci. Těm hackerské skupiny nabízejí závratné sumy za poskytnutí přístupových kódů. „Leckdy jsou útočníci zhrzení ajtáci, kterým firmy nenaslouchaly v oblasti zabezpečení, tak se rozhodli, že jim jako důkaz zašifrují prostředí,“ zaznělo. Etičtí hackeři varovali před vedením protiútoku na hackera, který jejich společnost napadl, může to vyvolat další, mnohem silnější útok.

Radek Šichtanc z O2 se ve svém příspěvku věnoval genezi kybernetického útoku. Od počátečního průzkumu útočníka na základě dostupných dat, až po nápravu a obnovení důvěry ve firemní IT, případně dopadení útočníka. Ten může být po útoku stále součásti firmy. „Pokud je aktivita útočníka z hlediska času od půlnoci do jedné hodiny odpoledne, můžete podle časových pásem odhadnout, že je z Číny, což může pomoci spojit si útok s hackerskou skupinou,“ doplnil Radek Šichtanc.
Soudní znalec v oblasti IT, Radek Beneš varoval před mladou generací, které se i bez souvisejícího vzdělání daří úspěšně odčerpat z firem miliony. Útoky mohou mít formu i videohovorů, tedy deepfake, jako v případě falešného finančního ředitele, který se s kolegy spojil na platformě pro video schůzky.
Pavel Srnka a Miroslav Lujka ze společnosti ANECT popsali typický týden s útokem. Varovali před častou chybou, kterou je zběsilá fixace po útoku, která může vést ještě k větším škodám. Cesta k posílení ochrany dle nich spočívá v investici do rutiny a automatizaci.
„Nefungovaly ráno maily, kávovar ještě ano, čekal jsem, co se bude dít... Přišla zpráva o zašifrovaných souborech, síť byla napadená. Neustále zvonil telefon, nic nefungovalo, ve hře bylo 350 zaměstnanců před výplatou a 20 milionu eur obratu“, uvedl svou zkušenost s útokem Miroslav Holý z Elba. Firma odmítla útočníkům zaplatit, a ještě rok po útoku se potýká s jeho důsledky. Zašifrované zálohy se podařilo obnovit po měsíci. Náklady související s útokem vyšly na 500 tisíc EUR. Navíc musela firma přijmout dvacet lidí do výroby, aby dohnala zakázky. Teprve tato zkušenost přiměla vedení zvýšit investici do bezpečnosti.

Lukáš Svozil z NTT se zaměřil na operation technology (OT) bezpečnosti. Tu mají nejčastěji na starosti lidé z výroby. Ve výrobě je prevence náročná, protože vyžaduje odstávku strojů, což nikdo nevítá. Týmy OT s ajťáky těžko hledají společnou řeč, protože se jedná o dva oddělené světy. Důležité je však jejich konvergence na úrovni síťové, organizační, ale především na úrovni analýzy dat. Kyberútok není dle Lukáše Svozila jedinou hrozbou, další rizika představuje vnitřní sabotáž nebo havárie. Právě prevenci havárie si můžeme pohlídat sami.
„Až polovina zařízení, která lidé používají na práci nejsou ze zaměstnání,“ upozornil ve svém vstupu Dalibor Kačmář z Microsoft. Představil technologie, které dokážou dohlédnout šedého IT, které zaměstnanci běžně používají. „Co nevidím, nemám pod kontrolou, a tudíž to není bezpečné, proto je potřeba centralizovaný pohled na IT, který upozorní na nejzranitelnější místa,“ zdůraznil.
V odpolední diskusi se společně sešli etičtí hackeři, dodavatelé bezpečnostních řešení, právníci a další odborníci. Mezi nejnovější trendy v oblasti bezpečnostních rizik dle nich patří zvyšování efektivity útoků a to, že jsou útoky často směrovány na celé segmenty. Oběť nemusí být primárním cílem, ale je zasažena v rámci napadené IP. To se děje i u útoků souvisejících s válečným konfliktem na Ukrajině. Od těch panelisté odrazovali, jak z legálního hlediska, tak praktického. Protistrana se totiž brání útokem na celky, nikoli jednotlivce.

Největší bezpečnostní rizika pro firmy představují zaměstnanci, C-level management nevyjímaje. Nejefektivnější cesta, jak je vzdělávat v této oblasti, je prostřednictvím příkladů, které je mohou zasáhnout v soukromém životě. Zároveň by měli mít zaměstnanci omezené pole, ve kterém mohou provést chybu.
Diskutující se shodli, že top management častokrát nedokáže dohlédnout důsledky bezpečnostních rizik. Silným motivátorem pro financování zabezpečení je vlastní zkušenost s ransomwarem, v lepším případě pouze s vizualizací incidentu. Teprve to bývá opravdový eye-opener.
Diskuse se za moderace Michala Horáčka z Microsoft účastnili Martin Haller z Patron IT, Jan Marek z Cyber Rangers, Petr Kocmich z ANECT, Jiří Sedlák z O2 a odborníci Radek Beneš a Jindřich Kalíšek.
Konference se konala za podpory řady partnerů v čele se společnostmi Anect, Check Point a O2. Dopolední částí programu provedl Petr Koubský, redaktor pro vědu a techniku Deníku. Organizaci zajistila společnost Blue Events.
Kontakt pro media: michaela.dvorakova@blueevents.eu


U nás to žije. Přečtěte si další horké novinky ze světa Blue Events.
Už po dvanácté se sejdou profesionálky a profesionálové z oblasti nákupu, dodavatelských řetězců a finančního řízení na výroční konferenci Procurement forum. Akce se koná 4. listopadu v KC City v Praze.
Zákaznická zkušenost, značky, nákup, dodavatelské řetězce, big data a AI. To jsou témata, kterým se konference Blue Events budou na podzim věnovat. Každá ze čtyř chystaných konferencí přinese inspirativní řečníky, praktické zkušenosti, prostor pro sdílení know-how i networking.
Zákazníci dnes nevnímají značky jen prostřednictvím reklamních kampaní. O jejich vztahu ke značce rozhodují desítky každodenních interakcí, od digitálních služeb přes zákaznickou podporu až po doporučení umělé inteligence. Jak silné ale tyto vztahy ke značkám mohou být a jaký mají vliv na zákaznickou věrnost? Odpovědi nabídne největší konference o značkách a byznysu Brand Management, která se uskuteční 30. 9. – 1. 10. 2026.

Devátý ročník konference Communication Summit, která každoročně spojuje profesionály z oblasti PR a marketingové komunikace, zaznamenal mimořádně pozitivní ohlasy účastníků. Návštěvníci ocenili zejména atmosféru nových prostor Pragovky i vysoký informační přínos programu. Celkem 90 % respondentů v následném průzkumu uvedlo, že se plánuje zúčastnit i příštího ročníku. „Příjemná konference, výborný program, hezké prostory, Daniel Stach absolutně nejlepší moderátor!!!“ Tak shrnul Communication Summit jeden z 330 účastníků ve své zpětné vazbě. Ta potvrdila, co bylo slyšet i cítit po celý 9. červen v Pragovce – že ročník s tématem „Od chaosu k dopadu“ se skutečně povedl.