Nové výzvy v kyberbezpečnosti
Publikováno v kategorii Efektivní řízení firmy 10. 3. 2025
Publikováno v kategorii Efektivní řízení firmy 10. 3. 2025
Dne 4. března 2025 se v pražském O2 universu setkalo přes 230 špičkových IT ředitelů a top manažerů, aby se zúčastnili jubilejního 10. ročníku konference CIO Agenda. Událost, kterou pořádá společnost Blue Events, opět potvrdila svou pozici jako klíčové platformy pro sdílení know-how v oblasti technologického řízení firem, kybernetické bezpečnosti a spolupráce mezi IT a byznysem. Letošní ročník ukázal, že i v době rostoucích kybernetických hrozeb mohou organizace technologie nejen chránit, ale také strategicky využívat pro růst a inovace.
Jak se bránit hackerům? Ostražitost a prevence jsou klíčem
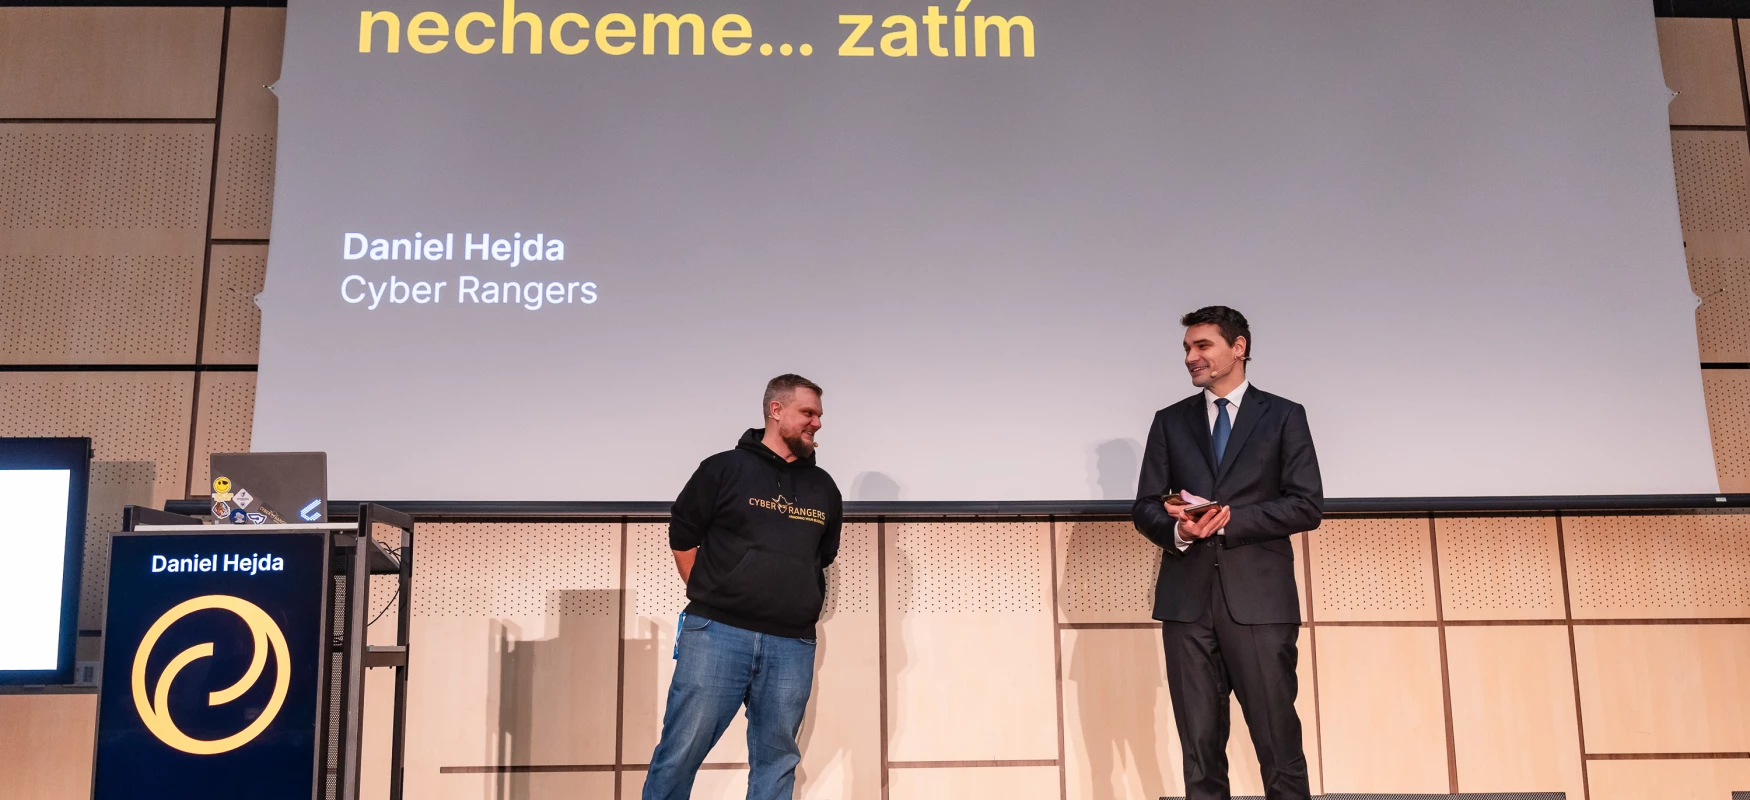
Konferenci zahájil Daniel Hejda, etický hacker ze CyberRangers, který hned v úvodu upozornil na rostoucí hrozbu infostealerů. "Jedním z největších rizik je, že lidé sdílejí pracovní počítač s rodinou. Osobní a firemní data se pak nebezpečně prolínají," zdůraznil. Hejda také varoval, že ani password managery už nejsou neprůstřelnou ochranou. Kyberzločinci dokážou obejít vícefaktorové zabezpečení krádeží autentizačních cookies, které jim umožní přihlásit se k účtům bez nutnosti zadávat heslo. „Útočník se tak může dostat do vašeho počítače, aniž byste si toho všimli – žádný pohyb myši, žádné upozornění,“ varuje Hejda.
Nebezpečí představují také prohlížečové doplňky s přístupem k citlivým údajům. A tím to nekončí. „Některé škodlivé aplikace dokážou tajně zaznamenávat video z vaší domácnosti a použít ho k vydírání,“ dodává Hejda.
Jak se bránit? Klíčem je prevence. Hesla je nutné pravidelně měnit, pracovní počítač nepoužívat k osobním účelům a při instalaci aplikací pečlivě kontrolovat jejich oprávnění. „Zásadní je také nepracovat na účtu s administrátorskými právy a pravidelně nechat svou bezpečnost prověřovat více nezávislými subjekty,“ zdůrazňuje Hejda.
Michal Trtil (ANECT) a Ondřej Hubálek (GreyCortex) pak ukázali, jak lze pomocí Network Detection & Response (NDR) monitorovat síť, odhalit slabiny a zastavit útoky dříve, než způsobí škody. O reálném kybernetickém útoku na klienta ESETu promluvil Václav Zubr a ukázal, jak outsourcing bezpečnostních specialistů dokáže zachránit firmu v krizové situaci.
Kvantová bezpečnost je budoucnost. Jsme na ni připraveni?
Radek Šichtanc (O2) se ve svém vystoupení zaměřil na post-kvantové šifrování a kvantovou distribuci klíčů jako odpověď na budoucí schopnosti kvantových počítačů prolomit dnešní šifrovací standardy. "V Evropě je tato technologie stále v rané fázi, ale díky společnosti Cetin už máme v Česku připravenou kvantovou infrastrukturu," uvedl Šichtanc.
Ransomware v hlavní roli
Peter Čepák a Jakub Pažitný z CSIRT SK sdíleli zkušenosti z reálných ransomvérových útoků, kterými prošla v poslední robě řada slovenských institucí.
Ransomware byl letos zmíněn téměř v každé prezentaci – v příkladech útoků, které se reálně staly, nebo v souvislosti s monitorováním sítě, zálohováním dat nebo poskytováním bezpečnosti formou služby v podobě SOC. Ostatně o využití vzdáleného dohledového centra (SOC) pro ochranu firem před kybernetickými hrozbami a jeho roli v kontextu NIS2 a nové legislativy hovořili ve své přednášce Lucie Jahnová a Pavel Hrabec ze Seyfor. O důležitosti zálohování promluvila Barbora Zedníčková, Ixperta, zatímco Renáta Pešinová (ABB) přiblížila rozdíly mezi IT a OT bezpečností.
Kybernetickou bezpečnost také ovlivňují legislativní změny a co nás čeká v budoucnu odhalil Adam Felix, (Felix a spol.). Jak převést právní jazyk do manažerského a jak to ovlivňuje rozhodování a strategii firmy na příkladu z praxe firmy Creditinfo ukázali Viktor Nagy (Xeek) a Jakub Žalio (CreditInfo Group).
Panelová diskuse: "Probuď se a konečně něco udělej!"
Závěrečná panelová diskuse „Probuď se a konečně něco udělej!“, které se zúčastnili Nicol Daňková (Henkel), Daniel Hejda (Cyber Rangers), Jindřich Kalíšek (Cyberlawyer) a Jan Marek (Cyber Rangers), ukázala, že kybernetická bezpečnost je hlavně o prevenci a rychlé reakci a potvrdila, že stoprocentní bezpečnost neexistuje, ale správná kombinace opatření dokáže útok zpomalit nebo zastavit včas. Útočníci se stále zdokonalují, sdílejí informace na specializovaných fórech a sahají i k extrémním výhrůžkám, včetně zapálení domů zaměstnanců. Roste také zneužívání jednoduchých technik, jako je nahrazování QR kódů. Největším rizikem zůstávají C-level manažeři, kteří vyžadují speciální přístup a práva, což z nich činí hlavní cíle hackerů. Multifaktorové ověřování sice zvyšuje bezpečnost, ale samo o sobě nestačí – klíčová je rychlá reakce na incidenty a pravidelný trénink týmů.
Podle panelistů se kybernetická ochrana nesmí omezovat jen na nákup drahých nástrojů, ale je nutné zajistit jejich správnou implementaci a využití. „Dejte si pozor, abyste si nekoupili opičku, když nemáte na banány,“ varovala Nicol Daňková před bezhlavým investováním do technologií bez adekvátního zázemí. Kvalita řešení by měla být klíčovým faktorem – firmy by měly testovat bezpečnostní nástroje i své dodavatele, aby se vyhnuly „bullshitu“, který jim jen slibuje zázraky. Přesto přichází i pozitivní zprávy – počet ransomwarových útoků klesá a útočníci to mají těžší než před deseti lety. Panelisté se shodli, že nejdůležitější je proaktivní přístup, rychlá reakce na incidenty a pravidelné tréninky týmů.
Celý program moderoval Daniel Stach (Česká televize), který svými dotazy dostal z úspěšných IT expertů to nejlepší.
CIO Agenda potvrzuje svou roli
Za deset let se CIO Agenda stala nepostradatelnou platformou pro IT lídry a vrcholové manažery, kteří hledají inspiraci a odborné poznatky. Konference ukazuje, že spolupráce mezi IT a ostatními odděleními je klíčem k bezpečnému a efektivnímu provozu firem. Už nyní se těšíme na další ročník, který opět přinese to nejlepší z technologického světa.
Kontakt:
Michaela Dvořáková
Managing Partner
+420 730 158 775
michaela.dvorakova@blueevents.eu
www.blueevents.eu


U nás to žije. Přečtěte si další horké novinky ze světa Blue Events.
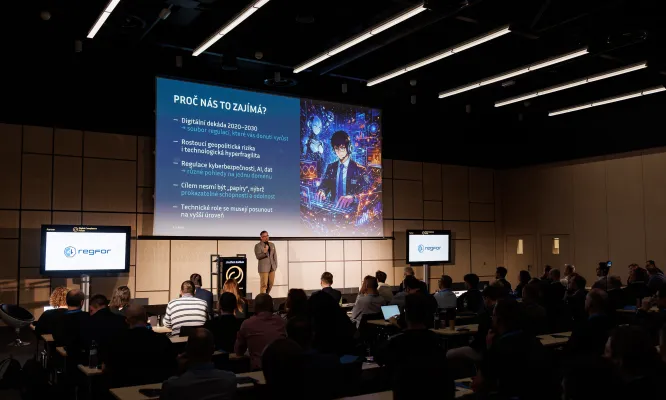
Praha, 2. října 2026 – Policie ČR za prvních osm měsíců letošního roku evidovala 16 146 trestných činů spáchaných v kyberprostoru, meziročně téměř o 16 procent více. Současně se proměňují i samotné kybernetické hrozby a způsob, jakým se proti nim firmy brání. Stále větší roli na obou stranách hraje umělá inteligence. Právě tomu se bude věnovat konference CIO Agenda, kterou pořádá Blue Events 9. února 2027 v pražském O2 universu s hlavním tématem „Když stroje útočí“.
Jak pomocí umělé inteligence lépe poznat zákazníky, využít dosavadní výzkumy nebo omladit značku? A kde zůstává rozhodující lidský úsudek? První den konference Brand Management 2026 ukáže konkrétní využití AI pro řízení značek. Speciál Brands Powered by AI se uskuteční ve středu 30. září v pražském Cubex Centru. Vystoupí devět odborníků a programem provede Jan Suda, top expert na využití AI v marketingové komunikaci.
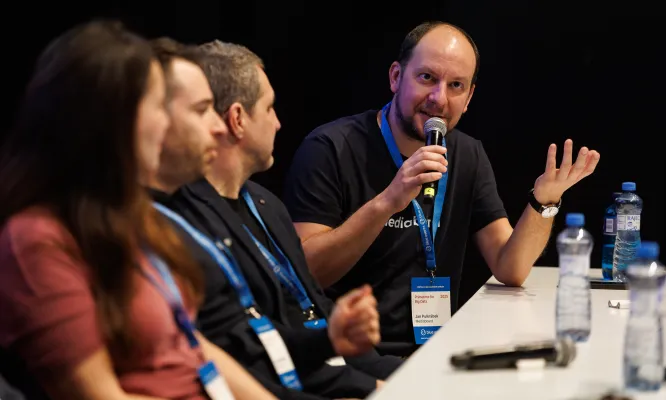
Praha, 21. září 2027 – Umělá inteligence se ve firmách posouvá od jednotlivých pilotů a chatbotů k nástrojům, které vstupují do práce s daty, rozhodování i běžných firemních procesů. S tím přicházejí další otázky: na jakých datech AI stavět, jak měřit její skutečný přínos, kde lze jejím výstupům důvěřovat a co její nástup znamená pro práci analytiků a datových týmů. Právě těmto tématům se bude 26. listopadu v Národní technické knihovně v Praze věnovat 13. ročník konference Primetime for Big Data.
Praha, 16. září 2026 - Jak získat zákazníka, který má víc možností než kdy dřív? Jedním z nejsilnějších témat, která zazněla na konferenci Retail in Detail: Happy Shopper, byla jednoduchost. Zákazník už při nákupu neplatí jen penězi. Platí také časem, pozorností, rozhodováním a nejistotou. A právě obchodníci, kteří mu tuto „mentální cenu“ dokážou dlouhodobě snižovat, mají větší šanci stát se jeho první volbou.